
“[국제발신] 고객님 택배가 주소 불일치로 보관 중입니다. 주소 확인: han.gl/xxxx” 같은 문자를 받았다면, 링크를 누르기 전에 “진짜 도메인”부터 확인하세요. 스미싱 링크의 상당수는 주소 형태만 봐도 이상한 점이 드러납니다. 핵심은 주소에서 실제로 접속되는 부분이 어디인지 아는 것이고, 한 번 익혀 두면 10초면 됩니다.
진짜 도메인 찾는 법
주소의 :// 뒤부터 첫 번째 / 앞까지가 접속하는 사이트입니다. 그중에서도 맨 오른쪽 두 마디(한국 주소는 .co.kr처럼 세 마디)가 진짜 주인입니다.
https://www.naver.com/→ 진짜 도메인은naver.com(정상)http://naver.com.login-secure.xyz/→ 진짜 도메인은login-secure.xyz(사칭)
두 번째 주소는 앞에 naver.com이 붙어 있지만 실제로는 전혀 다른 사이트입니다. 사람 눈은 앞부분을 먼저 읽기 때문에 속기 쉽습니다. 주소는 오른쪽에서부터 읽는 습관을 들이세요.
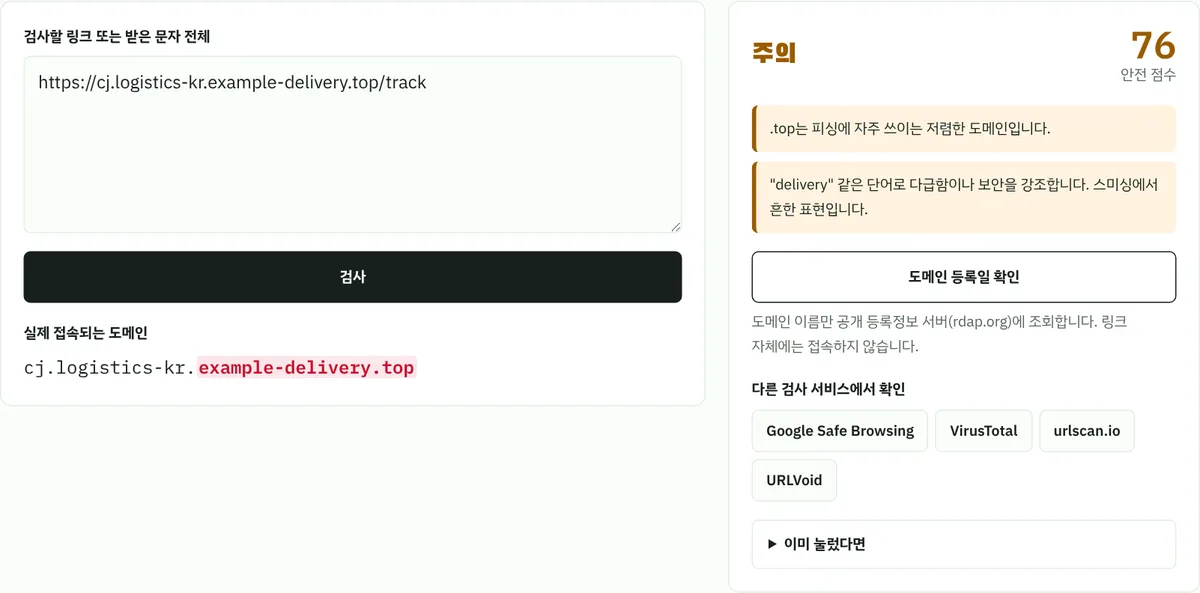
문자에 온 주소: https://cj.logistics-kr.example-delivery.top/track
1. :// 뒤, 첫 / 앞만 남깁니다: cj.logistics-kr.example-delivery.top
2. 오른쪽 두 마디를 봅니다: example-delivery.top
3. 결론: 택배사 공식 주소가 아닙니다. 앞의 "cj"와 "logistics"는 장식일 뿐입니다.
눈으로 나누기 헷갈리면 링크 안전 검사에 문자 전체를 그대로 붙여넣으세요. 링크만 골라내서 진짜 도메인을 빨간색으로 표시하고, 아래 위험 신호가 몇 개인지 점수로 보여 줍니다.
스미싱 링크의 위험 신호 6가지
- 한 글자만 다른 이름:
navcr.com,kakaoo.com,coupnag.com처럼 얼핏 보면 똑같습니다. - 유명 회사 이름이 앞에 붙은 주소:
toss.im.secure-auth.top의 주인은 toss가 아닙니다. - 단축 URL:
bit.ly,han.gl같은 주소는 목적지를 숨깁니다. 택배·청첩장·부고 문자에 특히 많이 쓰입니다. - 낯선 도메인 끝자리:
.xyz,.top,.click,.icu는 싸게 살 수 있어 피싱에 자주 쓰입니다. - 숫자로 된 주소:
http://123.45.67.89/처럼 도메인 대신 IP 주소로 연결됩니다. - .apk 파일: 링크를 눌렀더니 앱을 설치하라고 하면 100% 의심하세요. 휴대폰 속 정보를 빼가는 악성 앱일 가능성이 높습니다.
하나만 해당한다고 무조건 사기는 아닙니다. 정상 기업도 단축 URL을 씁니다. 다만 보호나라(KISA)가 공개하는 스미싱 사례를 보면 단축 URL, 낯선 도메인, 앱 설치 요구가 함께 나오는 경우가 많습니다. 그래서 KQR은 두 개 이상 겹치면 누르지 말라고 권합니다. 공식 기준이 아니라 사례를 보고 정한 안전한 습관이에요.
"모바일 청첩장 보내드려요 bit.ly/3xYz" 문자를 받고, 아는 사람 결혼인가 싶어 일단 눌러 봅니다. 열린 페이지가 "청첩장 앱 설치"를 요구합니다.
보낸 번호가 저장된 지인인지 먼저 봅니다. 모르는 번호라면 누르지 않고, 아는 사람이면 카카오톡으로 "청첩장 보냈어?"라고 물어봅니다. 진짜 청첩장은 앱 설치를 요구하지 않습니다.
그래도 확실하지 않다면
주소 검사만으로 안전이 보장되지는 않습니다. 정상처럼 보이는 주소를 쓰는 사기도 있습니다. 택배사, 은행, 정부기관을 사칭한 문자라면 링크 대신 공식 앱이나 대표번호로 직접 확인하는 것이 가장 확실합니다. 택배라면 주문한 쇼핑몰 앱의 배송 조회를 열어 보면 바로 알 수 있습니다.
의심 문자는 118(한국인터넷진흥원 상담센터)에서 상담받을 수 있고, 피해를 입었다면 경찰청 사이버범죄 신고시스템에 신고할 수 있습니다.
가족에게 알려 주세요. 스미싱은 부모님 세대를 많이 노립니다. "모르는 문자 속 링크는 누르지 말고 나한테 캡처해서 보내 줘" 한 마디가 가장 강력한 보안입니다.
이미 눌렀다면
당황하지 마세요. 무엇을 했는지에 따라 할 일이 다릅니다.
- 아무것도 입력하지 않았다면 창을 닫으면 됩니다. 단순히 열어본 것만으로 피해가 생기는 경우는 드뭅니다.
- 앱(.apk)을 설치했다면 비행기 모드를 켜고 해당 앱을 삭제한 뒤 118에 상담하세요.
- 비밀번호를 입력했다면 진짜 사이트에서 비밀번호를 바꾸고 2단계 인증을 켜세요.
- 카드·계좌 정보를 입력했다면 바로 은행이나 카드사에 지급정지를 요청하고 112에 신고하세요.
다음에 비슷한 문자가 오면, 누르기 전에 링크 안전 검사에 먼저 붙여넣어 보세요. 링크를 열지 않고 주소만 분석하니 검사하는 것 자체는 안전합니다.
- 보호나라 (한국인터넷진흥원): 스미싱 사례와 대응 안내, 118 상담
- 경찰청 사이버범죄 신고시스템: 피해 신고
위험 신호 6가지는 공개된 사례를 바탕으로 KQR이 정리한 것이며, 공식 판정 기준은 아닙니다.